¿Cuándo es obligatorio tener un DPO (Delegado de Protección de Datos)?
Publicado el 7 de septiembre de 2026
🧮 Herramienta gratuita · sin registro
Coste orientativo de un DPO externalizado:
100 € – 300 €/mes (desde 50 €/mes en autónomos y microempresas de bajo riesgo)
Esta herramienta ofrece una orientación general a partir de los supuestos del art. 37.1 RGPD y el art. 34 LOPDGDD. No sustituye una valoración legal específica de tu caso, especialmente si tu actividad combina varios tratamientos de datos distintos.
En enero de 2020, la Agencia Española de Protección de Datos abrió un expediente sancionador contra Glovo por un motivo que sorprende a muchas empresas: no tener nombrado un Delegado de Protección de Datos (DPO). No fue por una brecha de seguridad ni por un uso indebido de datos — fue, simplemente, por no tener a esa figura designada pese a hacer tratamiento de datos a gran escala. La sanción fue de 25.000 euros, y se convirtió en la primera resolución de este tipo en España. Cinco años después, más de 126.000 empresas y entidades tienen ya un DPO registrado ante la AEPD — la pregunta que conviene hacerse no es si esta figura importa, sino si tu empresa está entre las obligadas a tenerla.
2025 en cifras: el DPO ya es la norma, no la excepción
Según los datos que mantiene la propia AEPD, el año 2025 cerró con 126.176 Delegados de Protección de Datos registrados en España, de los cuales 116.007 pertenecen al sector privado. Es una cifra que refleja algo importante: para miles de pymes y entidades de todo tipo, el DPO ha dejado de ser una figura reservada a multinacionales para convertirse en un requisito de cumplimiento cotidiano, igual que llevar la contabilidad o declarar el IVA.
Los tres supuestos del RGPD que obligan a nombrar un DPO
El artículo 37.1 del RGPD fija tres situaciones en las que la designación de un DPO es obligatoria, independientemente del sector:
- El tratamiento lo realiza una autoridad u organismo público, con la excepción de los tribunales que actúan en el ejercicio de su función judicial.
- Las actividades principales de la empresa requieren una observación habitual y sistemática de personas a gran escala, por su naturaleza, alcance o fines — por ejemplo, plataformas que hacen perfilado de usuarios, empresas de geolocalización continua, o sistemas extensos de videovigilancia.
- Las actividades principales consisten en el tratamiento a gran escala de categorías especiales de datos (salud, origen étnico, afiliación sindical, orientación sexual, datos biométricos) o de datos relativos a condenas e infracciones penales.
El propio caso de Glovo encaja en el segundo supuesto: la AEPD consideró que la plataforma hacía “observación habitual y sistemática a gran escala” de sus usuarios y repartidores, lo que activaba la obligación aunque la empresa alegara que no estaba en ninguna lista específica.
Los 15 sectores que la ley española obliga siempre
Aquí es donde España va más allá del mínimo europeo. El artículo 34 de la LOPDGDD añade una lista cerrada de actividades que están obligadas a tener DPO siempre, con independencia de si cumplen o no los supuestos del RGPD:
| Sector obligado por el art. 34 LOPDGDD |
|---|
| Colegios profesionales y sus consejos generales |
| Centros docentes de cualquier nivel y universidades públicas y privadas |
| Operadoras de redes y servicios de comunicaciones electrónicas con tratamiento habitual a gran escala |
| Prestadores de servicios de la sociedad de la información que elaboren perfiles de usuarios a gran escala |
| Entidades de crédito |
| Establecimientos financieros de crédito |
| Entidades aseguradoras y reaseguradoras |
| Empresas de servicios de inversión |
| Distribuidoras y comercializadoras de energía eléctrica y de gas natural |
| Entidades de ficheros de solvencia patrimonial, crédito o prevención del fraude |
| Empresas de publicidad y prospección comercial que hagan perfilado de afectados |
| Centros sanitarios legalmente obligados a mantener historias clínicas (excepto profesionales que ejerzan a título individual) |
| Entidades cuyo objeto sea emitir informes comerciales sobre personas físicas |
| Operadores de juego online |
| Empresas de seguridad privada |
| Federaciones deportivas que traten datos de menores |
Si tu empresa está en cualquiera de estas 15 categorías, el DPO es obligatorio aunque seas una pyme pequeña y aunque no hagas ningún tratamiento que encaje en los supuestos generales del RGPD.
Qué hace exactamente un DPO
El artículo 39 del RGPD define sus funciones: informar y asesorar al responsable del tratamiento y a los empleados sobre sus obligaciones, supervisar el cumplimiento de la normativa de protección de datos, asesorar en las evaluaciones de impacto (EIPD) cuando son necesarias, cooperar con la autoridad de control, y actuar como punto de contacto tanto para la AEPD como para los propios interesados. Es una figura de supervisión y asesoramiento, no de gestión operativa — por eso el RGPD exige que actúe con independencia y sin recibir instrucciones sobre cómo desempeñar su función, y por eso no puede ser la misma persona que decide los fines y medios del tratamiento (el responsable) ni ocupar un puesto con conflicto de intereses, como dirección de marketing o de sistemas.
Lo que el DPO no es (y el error más caro de confundirlo)
Una confusión habitual, incluso entre empresas que ya han nombrado uno, es pensar que el DPO asume la responsabilidad legal del cumplimiento normativo en lugar de la empresa. No es así: el responsable del tratamiento sigue siendo quien responde ante la AEPD y ante los afectados por las decisiones sobre cómo se tratan los datos. El DPO informa, supervisa y advierte, pero no decide ni firma en nombre de la empresa, y desde luego no es un escudo legal que traslade la responsabilidad fuera de la dirección. Tampoco es lo mismo que un asesor legal generalista: el DPO se centra en protección de datos, no sustituye la necesidad de asesoramiento jurídico en otras materias, aunque en la práctica muchos servicios externalizados combinan ambas funciones para pymes que no pueden permitirse contratar cada perfil por separado. Este malentendido —tratar el nombramiento del DPO como un trámite que “resuelve” el cumplimiento por sí solo— es precisamente lo que más suele fallar en una inspección: tener el nombre en el registro de la AEPD no sirve de nada si esa persona no tiene, en la práctica, ni el tiempo ni la independencia real para ejercer sus funciones.
DPO interno o externalizado: la diferencia de coste es enorme
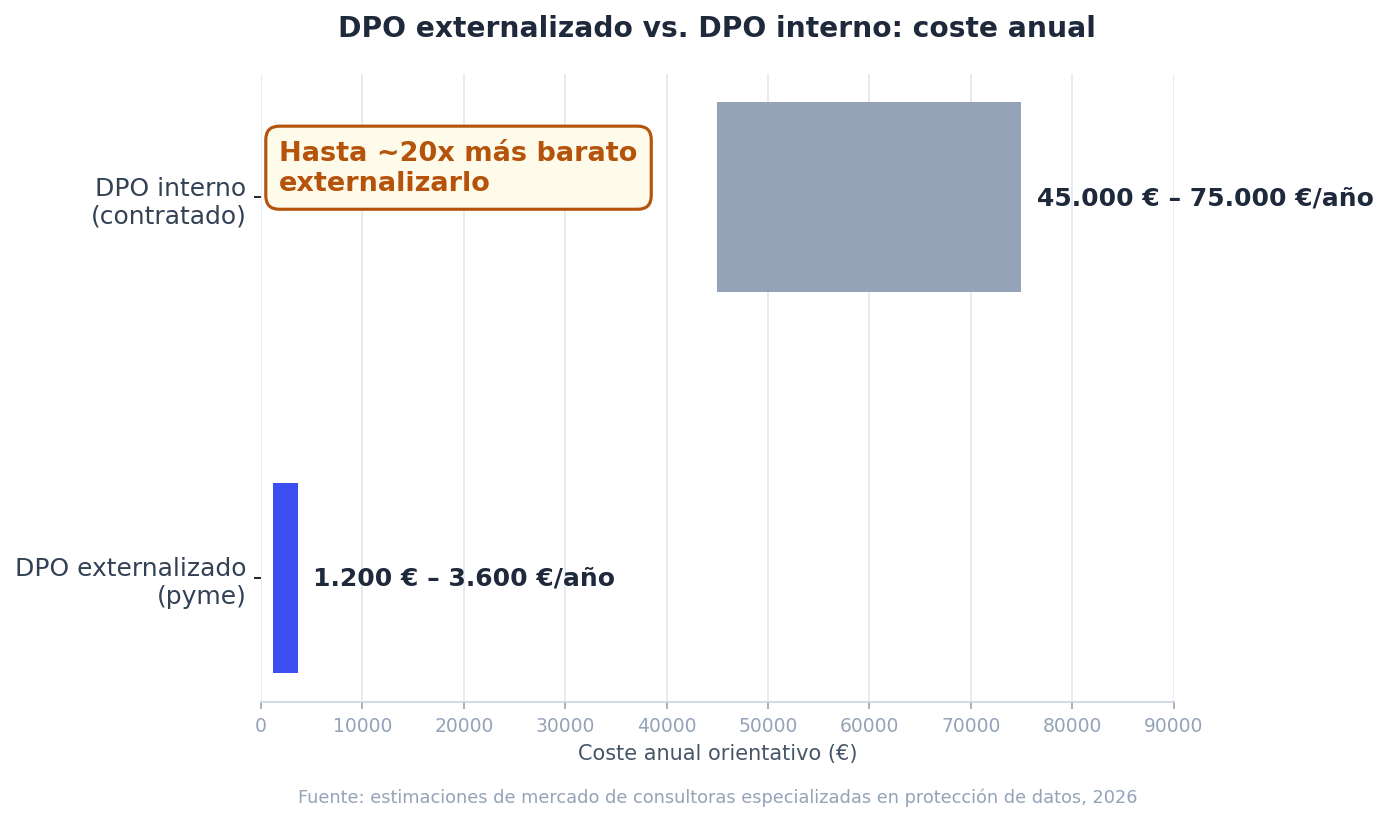
La ley no distingue entre DPO interno y externo: ambos están sometidos a las mismas obligaciones de independencia, cualificación y comunicación a la AEPD. Lo que sí distingue, y mucho, es el coste:
- DPO externalizado (pyme): entre 100 y 300 €/mes según volumen de tratamientos y sector, con opciones desde 50 €/mes para autónomos y microempresas de riesgo bajo.
- DPO interno contratado a jornada completa: entre 45.000 y 75.000 € anuales de salario, sin contar formación continua ni herramientas de gestión.
Para la inmensa mayoría de pymes obligadas, la externalización no es solo la opción más barata: es también la más realista, porque encontrar y retener un perfil cualificado internamente es difícil incluso para empresas grandes. El artículo 34.5 de la LOPDGDD permite además que la dedicación sea completa o parcial según el volumen de tratamientos, la categoría de los datos y los riesgos concretos de cada empresa — no hace falta sobredimensionar el servicio si tu actividad no lo requiere.
Sanciones: el caso Glovo, explicado
La LOPDGDD (art. 73.v) clasifica el incumplimiento de la obligación de designar DPO como infracción grave, dentro del mismo grupo que otras obligaciones de los artículos 25 a 39 del RGPD. Esto significa un tope legal de hasta 10.000.000 € o el 2% de la facturación anual mundial, la cifra que sea mayor — la misma banda “menos grave” que ya cubrimos en detalle en nuestra calculadora de multa RGPD.
El caso de Glovo (resolución PS/00417/2019) es instructivo porque muestra cómo actúa la AEPD en la práctica: dos reclamaciones de usuarios en 2019 por no tener a quién dirigirse en materia de privacidad, la empresa alegando que no estaba obligada, la AEPD abriendo expediente en enero de 2020, y Glovo nombrando su DPO después de iniciado el procedimiento — lo que no evitó la sanción, porque lo que se sanciona es no haberlo tenido nombrado antes de la reclamación, no la ausencia de buena voluntad posterior. Los agravantes que pesaron en la resolución fueron el alto número de personas afectadas por tratarse de una plataforma a gran escala, y el tipo de datos comprometidos (identificadores personales básicos).
Tres ejemplos prácticos de a quién alcanza esta obligación
La lista de sectores y supuestos se entiende mejor con casos concretos:
- Una clínica dental de 8 empleados. No está en la lista del art. 34 LOPDGDD como tal —esa lista habla de “centros sanitarios legalmente obligados a mantener historias clínicas”—, pero una clínica dental sí mantiene historias clínicas de sus pacientes por obligación legal sanitaria, así que entra directamente en el apartado l) de la lista española. El tamaño de la plantilla no importa: el DPO es obligatorio.
- Una academia de idiomas con 15 empleados y 200 alumnos. Los centros docentes están en el apartado b) de la lista LOPDGDD sin excepción de tamaño ni de nivel educativo — desde una academia pequeña hasta una universidad, todos están obligados a tener DPO.
- Un ecommerce de moda de 25 empleados que hace remarketing y perfilado de clientes para publicidad personalizada. No está en la lista cerrada de la LOPDGDD, pero si ese perfilado se hace a gran escala sobre su base de clientes, encaja en el supuesto b) del art. 37.1 RGPD (observación sistemática a gran escala) y también en el apartado k) de la LOPDGDD (publicidad y prospección comercial con perfilado). Es probable que esté obligado, aunque requiere valorar el volumen real de datos tratados.
Estos tres casos muestran algo importante: la obligación no depende solo del tamaño de la empresa, sino del tipo de actividad — una clínica pequeña puede estar obligada mientras que una empresa más grande sin estas características, no.
DPO voluntario: por qué algunas empresas lo nombran sin estar obligadas
No hace falta estar en ninguna lista para beneficiarse de un DPO. El art. 37.4 del RGPD permite a cualquier responsable o encargado del tratamiento nombrar uno de forma voluntaria, y ese nombramiento queda sometido exactamente al mismo régimen legal que uno obligatorio: mismos requisitos de independencia, misma obligación de comunicación a la AEPD en 10 días, mismas funciones del art. 39. Las razones más habituales para hacerlo sin estar obligado son tener un punto de contacto claro frente a clientes y empleados en materia de privacidad, reducir el riesgo de errores en decisiones que requieren criterio experto (contratos de encargado, respuestas a derechos de los interesados, valoración de si una brecha requiere notificación), y transmitir una señal de seriedad frente a clientes empresariales que, cada vez con más frecuencia, piden acreditar quién gestiona la protección de datos antes de firmar un contrato de proveedor. Ojo con la letra pequeña: una vez nombrado, aunque sea voluntariamente, no se puede simplemente dejar de tenerlo sin comunicar el cese — las obligaciones de independencia y de registro se mantienen igual.
Cómo nombrar un DPO en la práctica
El procedimiento no es complicado, pero tiene un plazo que se olvida con facilidad:
- Determina si estás obligado (los tres supuestos del RGPD o los 15 sectores de la LOPDGDD) o si prefieres nombrar uno de forma voluntaria — la calculadora de arriba te da una primera orientación.
- Decide entre DPO interno o externalizado según tu volumen de tratamientos y presupuesto.
- Formaliza el nombramiento y comunícalo a la AEPD (o a la autoridad autonómica que corresponda) en el plazo de 10 días desde la designación — este plazo aplica también a los ceses y cambios de DPO.
- Publica sus datos de contacto en tu política de privacidad, para que empleados, clientes y la propia AEPD sepan a quién dirigirse.
Si tu empresa ya está gestionando otras obligaciones normativas conectadas —como el plazo de 72 horas para notificar una brecha de seguridad a la AEPD o, si te aplica, el régimen de NIS2—, el DPO es precisamente la figura que centraliza gran parte de esa coordinación interna, lo que hace aún más rentable externalizarlo cuando tu empresa no tiene el volumen para justificar un puesto interno a tiempo completo. En la práctica, muchas empresas que empiezan externalizando el DPO acaban usando ese mismo servicio como primer punto de contacto para cualquier duda de cumplimiento normativo relacionada con datos, lo que simplifica bastante la gestión del día a día.
Fuentes
Escrito por José G. · Informático
Informático con más de 30 años de experiencia profesional, 20 de ellos gestionando documentación confidencial —tanto administrativa como sanitaria— en el entorno empresarial. NoLoDigoYo nace de esa experiencia práctica con datos sensibles: cada herramienta se apoya en cifras y fuentes oficiales verificables, no en opinión.
Preguntas frecuentes
¿Qué empresas están obligadas a tener un DPO?
Las que encajan en alguno de los tres supuestos del art. 37.1 RGPD (autoridad pública, observación sistemática a gran escala, o tratamiento a gran escala de categorías especiales de datos), más 15 sectores que el art. 34 LOPDGDD obliga siempre en España, con independencia de su tamaño: centros educativos, entidades de crédito y aseguradoras, centros sanitarios con historia clínica, empresas de seguridad privada, operadores de juego online, comercializadoras de energía y gas, entre otros.
¿Qué pasa si mi empresa no está en la lista pero trata muchos datos?
La lista del art. 34 LOPDGDD no es la única vía: si tu actividad principal implica una observación habitual y sistemática de personas a gran escala (por ejemplo, perfilado publicitario, geolocalización continua o videovigilancia extensa) o el tratamiento a gran escala de datos de categorías especiales (salud, origen étnico, orientación sexual...), estás obligado igualmente por el art. 37.1 RGPD, aunque tu sector no aparezca en la lista española.
¿Cuánto cuesta un DPO externalizado?
Para una pyme española, el rango habitual es de 100 a 300 euros al mes, con opciones desde 50 euros al mes para autónomos y microempresas de bajo riesgo. Un DPO interno contratado a jornada completa, en cambio, suele costar entre 45.000 y 75.000 euros anuales de salario. La diferencia es tan grande que la inmensa mayoría de pymes obligadas optan por la externalización.
¿Puedo ser yo mismo el DPO de mi empresa?
No, si eres quien decide los fines y medios del tratamiento de datos (el responsable del tratamiento) o formas parte de la dirección con poder de decisión sobre esos tratamientos. El DPO debe actuar con independencia y no puede recibir instrucciones sobre cómo ejercer sus funciones, ni puede haber conflicto de intereses entre su cargo y otras funciones que desempeñe en la empresa.
¿Qué sanción hay por no tener DPO siendo obligatorio?
La LOPDGDD (art. 73.v) clasifica el incumplimiento de la obligación de designar DPO como infracción grave, con un tope legal de hasta 10 millones de euros o el 2% de la facturación anual mundial, la cifra que sea mayor. El caso de referencia en España es Glovo, sancionada con 25.000 euros por no tener DPO pese a hacer tratamiento a gran escala, en la primera resolución de este tipo de la AEPD.
¿Hay que comunicar el nombramiento del DPO a la AEPD?
Sí, en el plazo de 10 días desde su designación, nombramiento o cese (art. 34.3 LOPDGDD), tanto si el nombramiento es obligatorio como si es voluntario. La AEPD y las autoridades autonómicas mantienen un registro público y actualizado de delegados de protección de datos.
¿Un DPO externo cumple exactamente igual que uno interno?
Sí, la ley no distingue: el DPO puede ser una persona de la plantilla o un profesional o empresa externa contratada para ejercer esa función, y en ambos casos debe cumplir los mismos requisitos de conocimientos especializados, independencia y ausencia de conflicto de intereses. La externalización es, de hecho, la opción mayoritaria entre pymes por motivos de coste y de disponibilidad de perfiles cualificados.
¿Qué diferencia hay entre nombrar un DPO obligatorio y uno voluntario?
Ninguna en cuanto al régimen legal aplicable: un DPO nombrado voluntariamente por una empresa no obligada queda sometido a las mismas reglas del RGPD y la LOPDGDD que uno obligatorio, incluida la comunicación a la AEPD en 10 días. La diferencia está en la consecuencia de no tenerlo: solo hay sanción si la designación era exigible por ley.