Phishing dirigido a empresas: cuánto cuesta y cómo protegerte
Publicado el 7 de septiembre de 2026
🧮 Herramienta gratuita · sin registro
Prioridad recomendada:
Esta herramienta ofrece una orientación general a partir de cinco factores asociados a mayor o menor exposición al phishing y al fraude del CEO. No sustituye una auditoría de seguridad.
En 2021, una empleada con 38 años de antigüedad en la EMT de Valencia hizo ocho transferencias en veinte días siguiendo instrucciones que parecían venir de un despacho de auditoría y de altos cargos de la empresa. Cuando alguien se dio cuenta de que algo no encajaba y se bloquearon las cuentas, ya solo quedaban 150.000 euros de los 4,4 millones transferidos. El dinero había volado, literalmente, hasta Hong Kong. No hubo virus, ni malware, ni una sola vulnerabilidad técnica explotada: hubo un correo bien escrito y una secuencia de confianza mal verificada.
Por qué este caso resume el problema entero
El fraude que sufrió la EMT de Valencia se conoce como Business Email Compromise (BEC), o “fraude del CEO”: alguien suplanta a un directivo o a un proveedor habitual para pedir una transferencia urgente y confidencial. No hace falta hackear ningún sistema para lograrlo. Basta con investigar un poco la estructura de la empresa —quién manda, quién paga, con qué proveedores trabaja— y escribir un mensaje que suene exactamente como el que esa persona esperaría recibir. Es la cara más cara del phishing, pero no la única: la inmensa mayoría de los casos que gestiona INCIBE cada año son bastante menos espectaculares que el de Valencia, aunque igual de dañinos para quien los sufre.
Las cifras: por qué el phishing sigue mandando
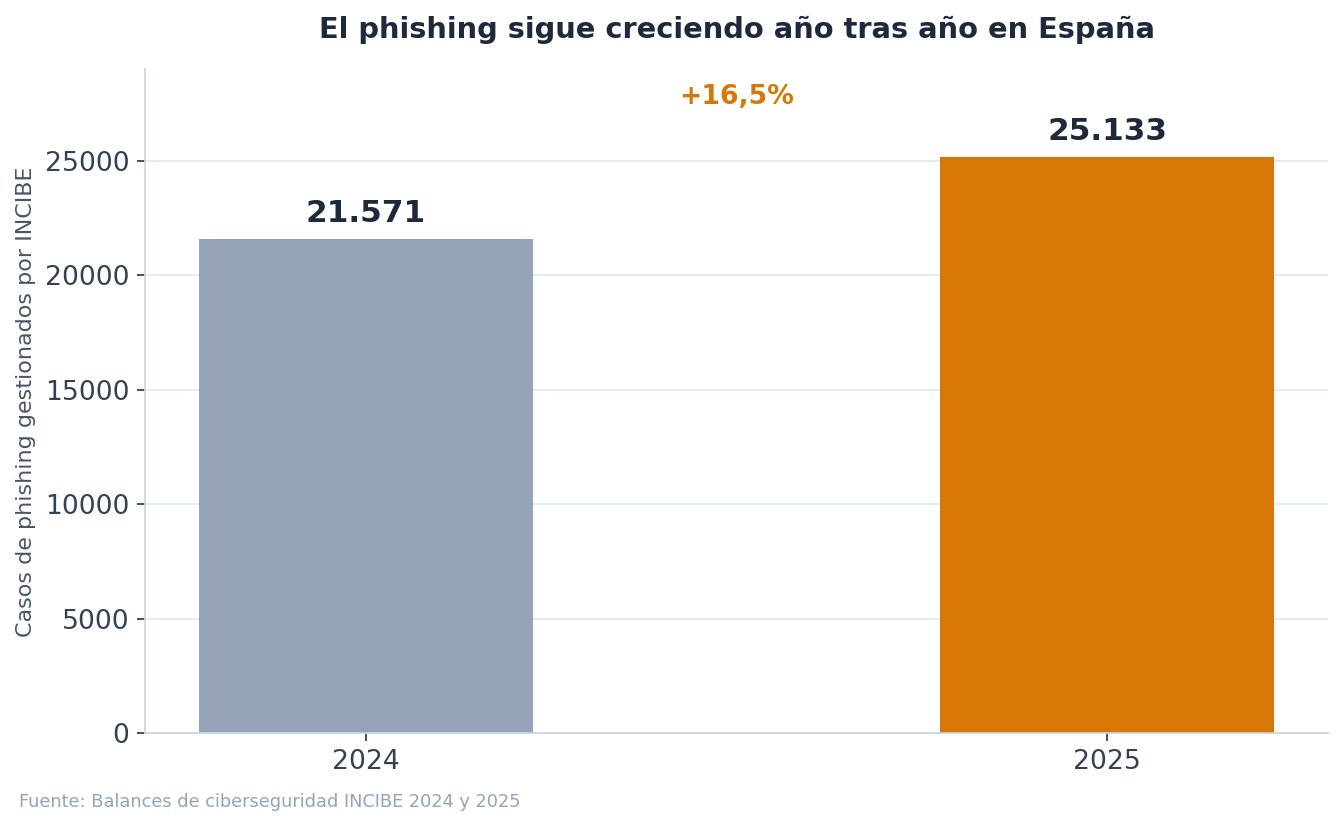
INCIBE gestionó 25.133 casos de phishing en 2025, frente a los 21.571 de 2024 — un crecimiento del 16,5% en solo un año, dentro de un total de más de 122.000 incidentes de ciberseguridad gestionados en España durante 2025. El sector logístico fue uno de los que más aumento notó, con ataques que suplantan avisos de envío o incidencias de paquetería para robar credenciales o datos de pago.
Este dato encaja con lo que ya contamos en el artículo sobre el coste de un ciberataque: el phishing es el vector de entrada en el 38% de los incidentes registrados por INCIBE, muy por delante de cualquier otra vía de ataque. Dicho de otra forma, casi 4 de cada 10 incidentes graves que sufre una empresa española empiezan con algo tan sencillo como un correo que alguien no debería haber abierto.
No todo el phishing es igual: variantes que conviene distinguir
El correo genérico dirigido a miles de destinatarios a la vez sigue existiendo, pero cada vez pesa menos frente a ataques más selectivos:
- Spear phishing: dirigido a una persona concreta, normalmente con acceso a pagos o a datos sensibles, con información previa sobre la empresa que lo hace mucho más creíble que un correo genérico.
- Smishing: la misma técnica por SMS, aprovechando avisos de paquetería, banca o la Administración.
- Vishing: por llamada telefónica, a menudo como segundo paso tras un correo o SMS previo, para dar más urgencia y credibilidad a la petición.
- BEC o fraude del CEO: el más costoso cuando sale bien, como demuestra el caso de la EMT de Valencia.
Cada variante explota una relación de confianza distinta, y por eso conviene tratarlas por separado en lugar de meterlas todas en el mismo saco de “cuidado con los correos raros”. El phishing masivo se cuela por volumen: manda miles de mensajes esperando que uno de cada mil pique. El spear phishing y el BEC, en cambio, se preparan con investigación previa sobre la empresa concreta —quién es el director financiero, con qué proveedores trabaja, cuándo suele viajar el gerente— y precisamente por eso engañan a personas que normalmente no caerían en un correo genérico. El smishing y el vishing añaden un canal que mucha gente todavía asocia menos con el fraude que el correo electrónico, lo que los hace efectivos incluso contra quien ya desconfía de su bandeja de entrada.
Lo que ha cambiado en 2026 es la calidad del engaño. Los modelos de IA generativa permiten redactar mensajes sin errores gramaticales, con el tono exacto de la empresa suplantada, y clonar una voz a partir de apenas unos segundos de audio público —una entrevista, un vídeo corporativo, una intervención en un evento—. Un vishing con la voz clonada de tu director financiero pidiendo una transferencia urgente es un escenario que hace tres años sonaba a ciencia ficción y hoy es técnicamente accesible. Si te interesa el ángulo legal de esta tecnología, lo tratamos con más detalle en el comprobador de riesgos de derechos de autor y contenido con IA, que cubre también el uso no autorizado de la voz de una persona real.
Lo que de verdad cuesta un ataque de phishing, con casos reales
Las cifras que circulan sobre “el coste medio de un ciberataque” (entre 35.000 € y 80.000 € para una pyme española) mezclan todo tipo de incidentes, no solo el phishing puro. Vale la pena mirar casos concretos para entender el rango real:
| Caso | Importe | Cómo se resolvió |
|---|---|---|
| Fraude BEC en Villaviciosa (Asturias) | 12.000 € | La Guardia Civil identificó y detuvo al responsable |
| Estafa mediante suplantación de organismo público (Córdoba/Valencia, 2026) | 2.000 € | Denuncia y esclarecimiento por la Guardia Civil |
| Fraude del CEO a la EMT de Valencia (2021) | 4.400.000 € (recuperados 150.000 €) | Ocho transferencias en 20 días a cuentas en Hong Kong |
La diferencia entre el primer caso y el tercero no está en la sofisticación técnica del ataque —los tres partieron de un simple mensaje bien construido—, sino en el tamaño de la operación que el atacante logró autorizar antes de que alguien verificara la petición por otro canal. Esa es, precisamente, la variable que más se puede controlar.
Al importe transferido hay que sumarle costes que casi nunca aparecen en los titulares: las horas de un responsable financiero o de un consultor externo reconstruyendo qué pasó y por dónde se filtró la información, la conversación incómoda con el proveedor real al que se suplantó (que en ocasiones también sospecha de la empresa afectada), y en algunos casos el daño a la relación con el banco si hubo indicios de que se pudo actuar más rápido. Ninguno de estos costes sale en la cifra del fraude, pero todos afectan igual a la cuenta de resultados del trimestre.
¿Es un delito? Qué dice la ley y qué puedes reclamar
El fraude del CEO encaja en el artículo 249.1.a) del Código Penal como estafa informática: conseguir una transferencia patrimonial no consentida interfiriendo en un sistema de información o mediante engaño digital. Esto significa que, además de la vía civil para intentar recuperar el dinero, existe una vía penal para perseguir a quien lo cometió, aunque en la práctica identificar y detener a los responsables —a menudo operando desde fuera de España, como en el caso de la EMT de Valencia— es la parte más difícil.
Lo que sí depende en buena medida de tu empresa es la reclamación al banco receptor del dinero. Si esa entidad no aplicó los controles de diligencia debida que le exige la normativa de prevención de blanqueo —por ejemplo, permitiendo la salida rápida de una cantidad inusualmente alta hacia una cuenta recién abierta—, cabe una reclamación civil por responsabilidad extracontractual (art. 1902 del Código Civil) para intentar recuperar parte o todo el importe. La clave, según coinciden los despachos especializados en este tipo de fraude, está en la rapidez: cuanto antes se notifique al banco emisor y se solicite el bloqueo de la cuenta destino, más opciones reales hay de frenar la transferencia antes de que el dinero se mueva otra vez. Por eso el primer paso tras detectar un fraude del CEO no es analizar qué falló, sino llamar al banco y a la Guardia Civil o Policía Nacional en las primeras horas, no en los primeros días.
Cómo funciona el autodiagnóstico de arriba
La herramienta no calcula un coste en euros, a diferencia de la calculadora de coste de un ciberataque: aquí el objetivo es distinto, identificar qué tan expuesta está tu empresa antes de que pase nada. Puntúa cinco factores que la evidencia disponible asocia con más o menos riesgo de phishing y de fraude del CEO: si tienes autenticación en dos pasos en el correo, si el equipo ha recibido formación o simulacros recientes, si existe un proceso de verificación por segundo canal antes de cualquier cambio de cuenta bancaria o transferencia urgente, si usas un filtro antiphishing avanzado, y si tienes copias de seguridad probadas para limitar el daño si algo falla de todos modos. Cuantos más de estos elementos falten, mayor la puntuación de riesgo.
Por qué la formación sí funciona, cuando se hace bien
Uno de los mitos más extendidos es que “la gente nunca aprende” a detectar el phishing. Los datos dicen otra cosa: las organizaciones que combinan simulacros periódicos con formación continua reducen hasta un 70% la tasa de clics en correos fraudulentos tras varias rondas de entrenamiento. La clave está en “periódicos” y “continua” — una charla puntual una vez al año apenas deja huella, mientras que medir el comportamiento real del equipo con simulacros y repetirlos con cierta frecuencia sí cambia hábitos. El Centro Criptológico Nacional recomienda este enfoque precisamente porque genera métricas concretas: tasa de apertura, de clics, de credenciales facilitadas y de reporte del intento, lo que permite ver si el riesgo humano de la organización mejora campaña tras campaña, en lugar de suponerlo.
Las señales que deberían encender la alarma
Antes de llegar a las medidas técnicas, vale la pena que cualquier persona con acceso a pagos en tu empresa sepa reconocer el patrón, porque casi todos los fraudes del CEO comparten los mismos elementos. La urgencia es el primero y el más constante: el mensaje insiste en que hay que actuar ya, hoy, antes de que termine la jornada, porque hay una operación confidencial en marcha que no admite demora. El segundo es la petición de confidencialidad, pidiendo explícitamente que no se comente con otros compañeros ni se siga el procedimiento habitual de doble aprobación “por lo delicado del asunto” — precisamente la excusa perfecta para saltarse el control que lo pararía. El tercero es un cambio de última hora en los datos bancarios de un proveedor conocido, presentado como una simple actualización administrativa. Y el cuarto, más sutil, es un pequeño detalle que no encaja del todo: un dominio de correo con una letra distinta al habitual, un tono ligeramente distinto al de la persona que supuestamente escribe, o una hora de envío que no cuadra con los hábitos de quien firma el mensaje. Ninguna de estas señales por sí sola es una prueba concluyente, pero la combinación de dos o más debería bastar para descolgar el teléfono antes de mover un euro.
Las cinco medidas que de verdad reducen el riesgo
Ninguna de ellas exige presupuesto de gran empresa:
- Verificación por segundo canal antes de cualquier cambio de cuenta bancaria o transferencia urgente y confidencial: una llamada al número de teléfono habitual del proveedor o directivo, nunca al que aparece en el mensaje sospechoso. Es la medida individual que más fraudes del CEO frustra.
- Autenticación en dos pasos en el correo corporativo y en cualquier sistema con acceso a datos de clientes o a banca online.
- Simulacros de phishing periódicos, no una charla anual: mide el comportamiento real del equipo y repite la medición cada pocos meses.
- Filtro antiphishing avanzado en el correo corporativo, que bloquee buena parte del volumen antes de que llegue a la bandeja de entrada de nadie.
- Copias de seguridad probadas, porque si el phishing consigue colar ransomware o malware pese a todo lo anterior, la diferencia entre un susto de un fin de semana y una crisis de varias semanas la marca esto, tal y como explicamos en detalle en el artículo sobre el coste de un ciberataque.
Si tu empresa maneja pagos a proveedores con cierta frecuencia, complementar estas medidas con un ciberseguro que cubra específicamente el fraude por suplantación de identidad no está de más: muchas pólizas de ciberseguro excluyen el BEC salvo que se contrate expresamente esa cobertura, así que conviene leer la letra pequeña antes de asumir que ya estás cubierto.
Fuentes
- INCIBE presenta su balance de ciberseguridad 2024 con más de 97.000 incidentes gestionados, INCIBE
- INCIBE registra 122.000 incidentes de ciberseguridad en 2025: el 60% afectó a pymes, Revista Ciberseguridad
- Un mail, una llamada y 4 millones robados a la EMT de València que volaron a Hong Kong, El Diario
- Celia, víctima de la ‘estafa del CEO’, Infobae
- La Guardia Civil esclarece una estafa de 12.000 euros mediante el método BEC, Villaviciosa Digital
- Fraude del CEO: el engaño que puede vaciar la cuenta de tu pyme, INCIBE
- El delito de fraude informático del art. 249.1.a) del Código Penal y la responsabilidad de las entidades bancarias, Andersen
Escrito por José G. · Informático
Informático con más de 30 años de experiencia profesional, 20 de ellos gestionando documentación confidencial —tanto administrativa como sanitaria— en el entorno empresarial. NoLoDigoYo nace de esa experiencia práctica con datos sensibles: cada herramienta se apoya en cifras y fuentes oficiales verificables, no en opinión.
Preguntas frecuentes
¿Qué es exactamente el phishing y por qué es el ataque más común?
Es el envío de un mensaje —correo, SMS o llamada— que suplanta a una persona o entidad de confianza para conseguir que la víctima haga clic en un enlace, descargue un archivo o facilite credenciales. Es el vector de entrada más habitual porque no depende de vulnerabilidades técnicas: depende de que una sola persona, en un momento de prisa o distracción, confíe en el mensaje equivocado. Ningún firewall protege de eso.
¿Qué es el fraude del CEO o BEC y en qué se diferencia del phishing normal?
El Business Email Compromise (BEC), conocido en España como 'fraude del CEO', es una variante dirigida: el atacante suplanta a un directivo o a un proveedor habitual para ordenar una transferencia urgente y confidencial. No suele llevar enlaces maliciosos ni archivos infectados, lo que lo hace más difícil de detectar con filtros automáticos —el engaño está en el texto y en la urgencia, no en el código.
¿Cuánto puede llegar a costar un ataque de phishing a mi empresa?
Depende mucho del tipo. Un fraude del CEO puede ir desde unos pocos miles de euros hasta cifras millonarias: la Guardia Civil resolvió un caso de 12.000 € en Villaviciosa mediante BEC, mientras que la EMT de Valencia perdió 4,4 millones de euros en 2021 en el fraude del CEO más grave documentado en España. El phishing como puerta de entrada a un ciberataque mayor (ransomware, robo de datos) puede acabar costando lo mismo que cualquier otro incidente grave: entre 35.000 € y 80.000 € de media para una pyme española.
¿Los deepfakes de voz hacen el phishing más peligroso?
Sí, y es la tendencia que más está creciendo en 2026. Con pocos segundos de audio público de un directivo —una entrevista, un vídeo corporativo— ya es posible generar una voz clonada convincente para una llamada de vishing. Combinar esa voz con los datos que un atacante ya tiene sobre la empresa hace que el fraude del CEO por teléfono sea mucho más difícil de detectar que un simple correo con faltas de ortografía.
¿De verdad funciona formar a los empleados contra el phishing?
Los datos disponibles apuntan a que sí, y de forma notable: las organizaciones que hacen simulacros de phishing periódicos, combinados con formación continua, llegan a reducir hasta un 70% la tasa de clics en correos fraudulentos tras varias rondas de entrenamiento. El Centro Criptológico Nacional (CCN-CERT) recomienda estos simulacros precisamente porque miden el comportamiento real del equipo, no solo si ha entendido la teoría en una charla.
¿Qué es la verificación por segundo canal y por qué es la medida más eficaz contra el fraude del CEO?
Consiste en confirmar por una vía distinta a la del mensaje original —una llamada al número de teléfono habitual, no al que aparece en el correo sospechoso— cualquier cambio de cuenta bancaria o transferencia urgente y confidencial. Es la medida que más casos de BEC frustra en la práctica, porque el atacante depende de que nadie verifique la petición antes de ejecutarla, y esa verificación cuesta un minuto de teléfono.
¿Estoy obligado a notificar un ataque de phishing a la AEPD?
Solo si el ataque compromete datos personales de clientes o empleados, y en ese caso el plazo es de 72 horas desde que tienes constancia del incidente. Un fraude del CEO que solo afecta a una transferencia bancaria, sin acceso a datos personales, no activa esta obligación en sí mismo, pero conviene revisarlo caso por caso — comprueba el procedimiento completo en el comprobador de notificación de brechas.
¿Esta herramienta me da un diagnóstico exacto de mi riesgo?
No. Es una orientación general a partir de cinco factores que la evidencia disponible asocia con más o menos exposición al phishing y al fraude del CEO. No sustituye una auditoría de seguridad, pero te da una idea rápida de qué medida priorizar primero si tienes que elegir por dónde empezar.